
Wachtwoorden zwerven rond
In een Excel-bestand, een gedeelde KeePass of in het hoofd van één beheerder. Wie vertrekt, neemt toegang mee.
Privileged access management
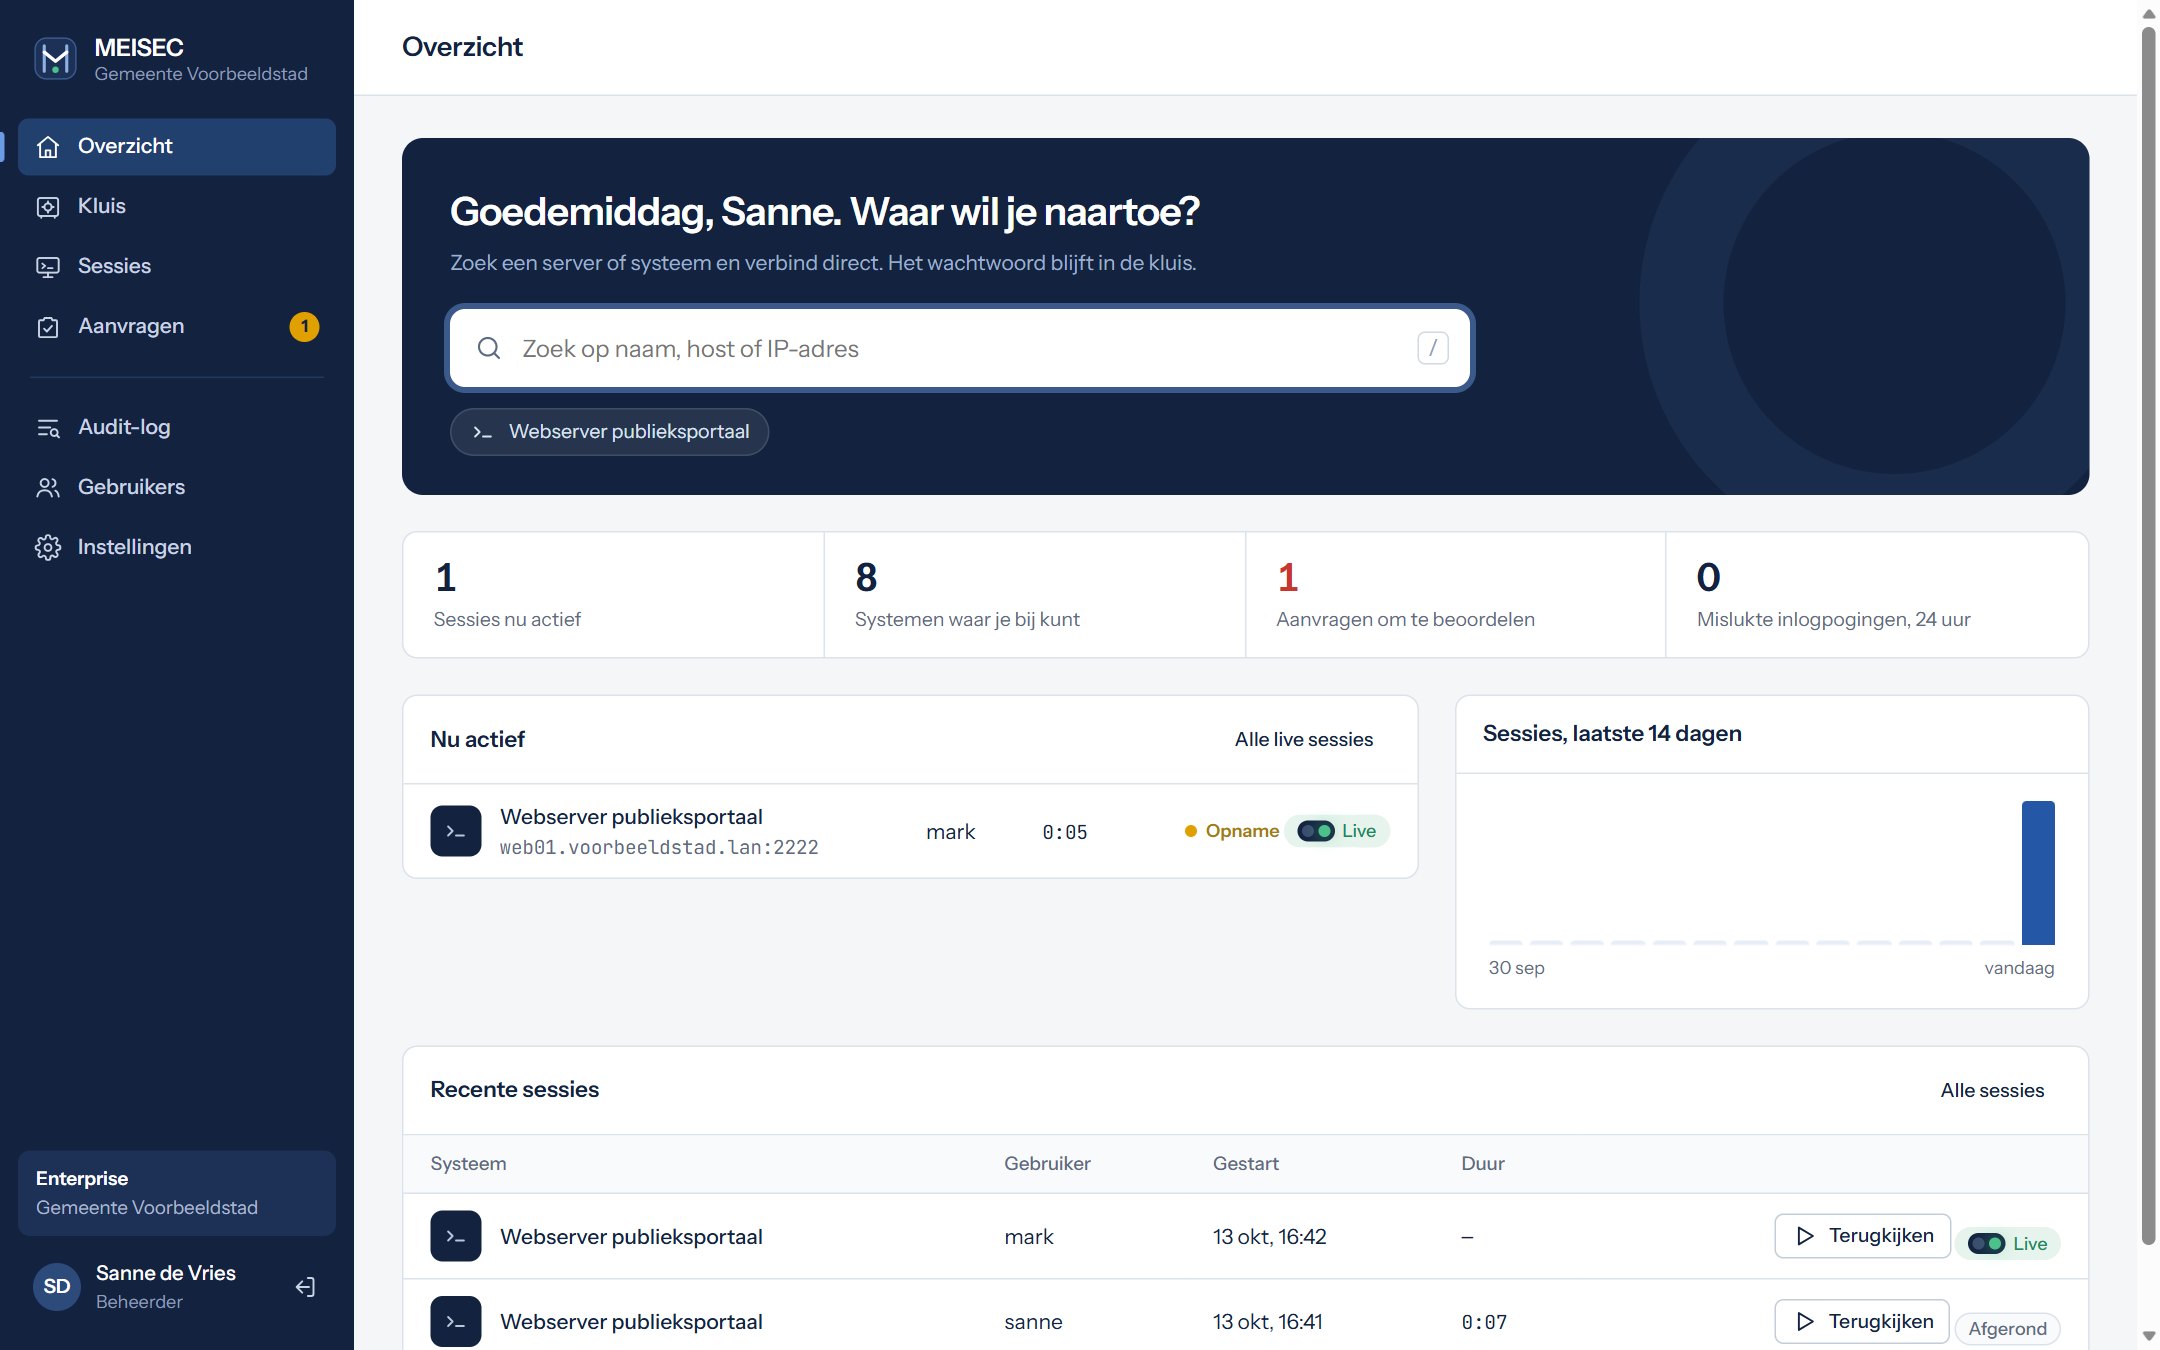
MEISEC laat beheerders en leveranciers via de browser verbinden met servers en netwerkapparatuur, zonder dat ze het wachtwoord zien. Gevoelige systemen openen pas na goedkeuring, elke sessie wordt opgenomen en het audit-log bewijst achteraf wie wat deed.
In een Excel-bestand, een gedeelde KeePass of in het hoofd van één beheerder. Wie vertrekt, neemt toegang mee.
Een VPN-account of TeamViewer dat nooit wordt ingetrokken. Niemand weet precies wanneer de leverancier binnen is.
Na een incident of bij de audit is niet aan te tonen wie wat op welke server heeft gedaan.
De sluis
MEISEC werkt als een sluis tussen je beheerders en je systemen. Je kiest per systeem hoe streng de sluis is.
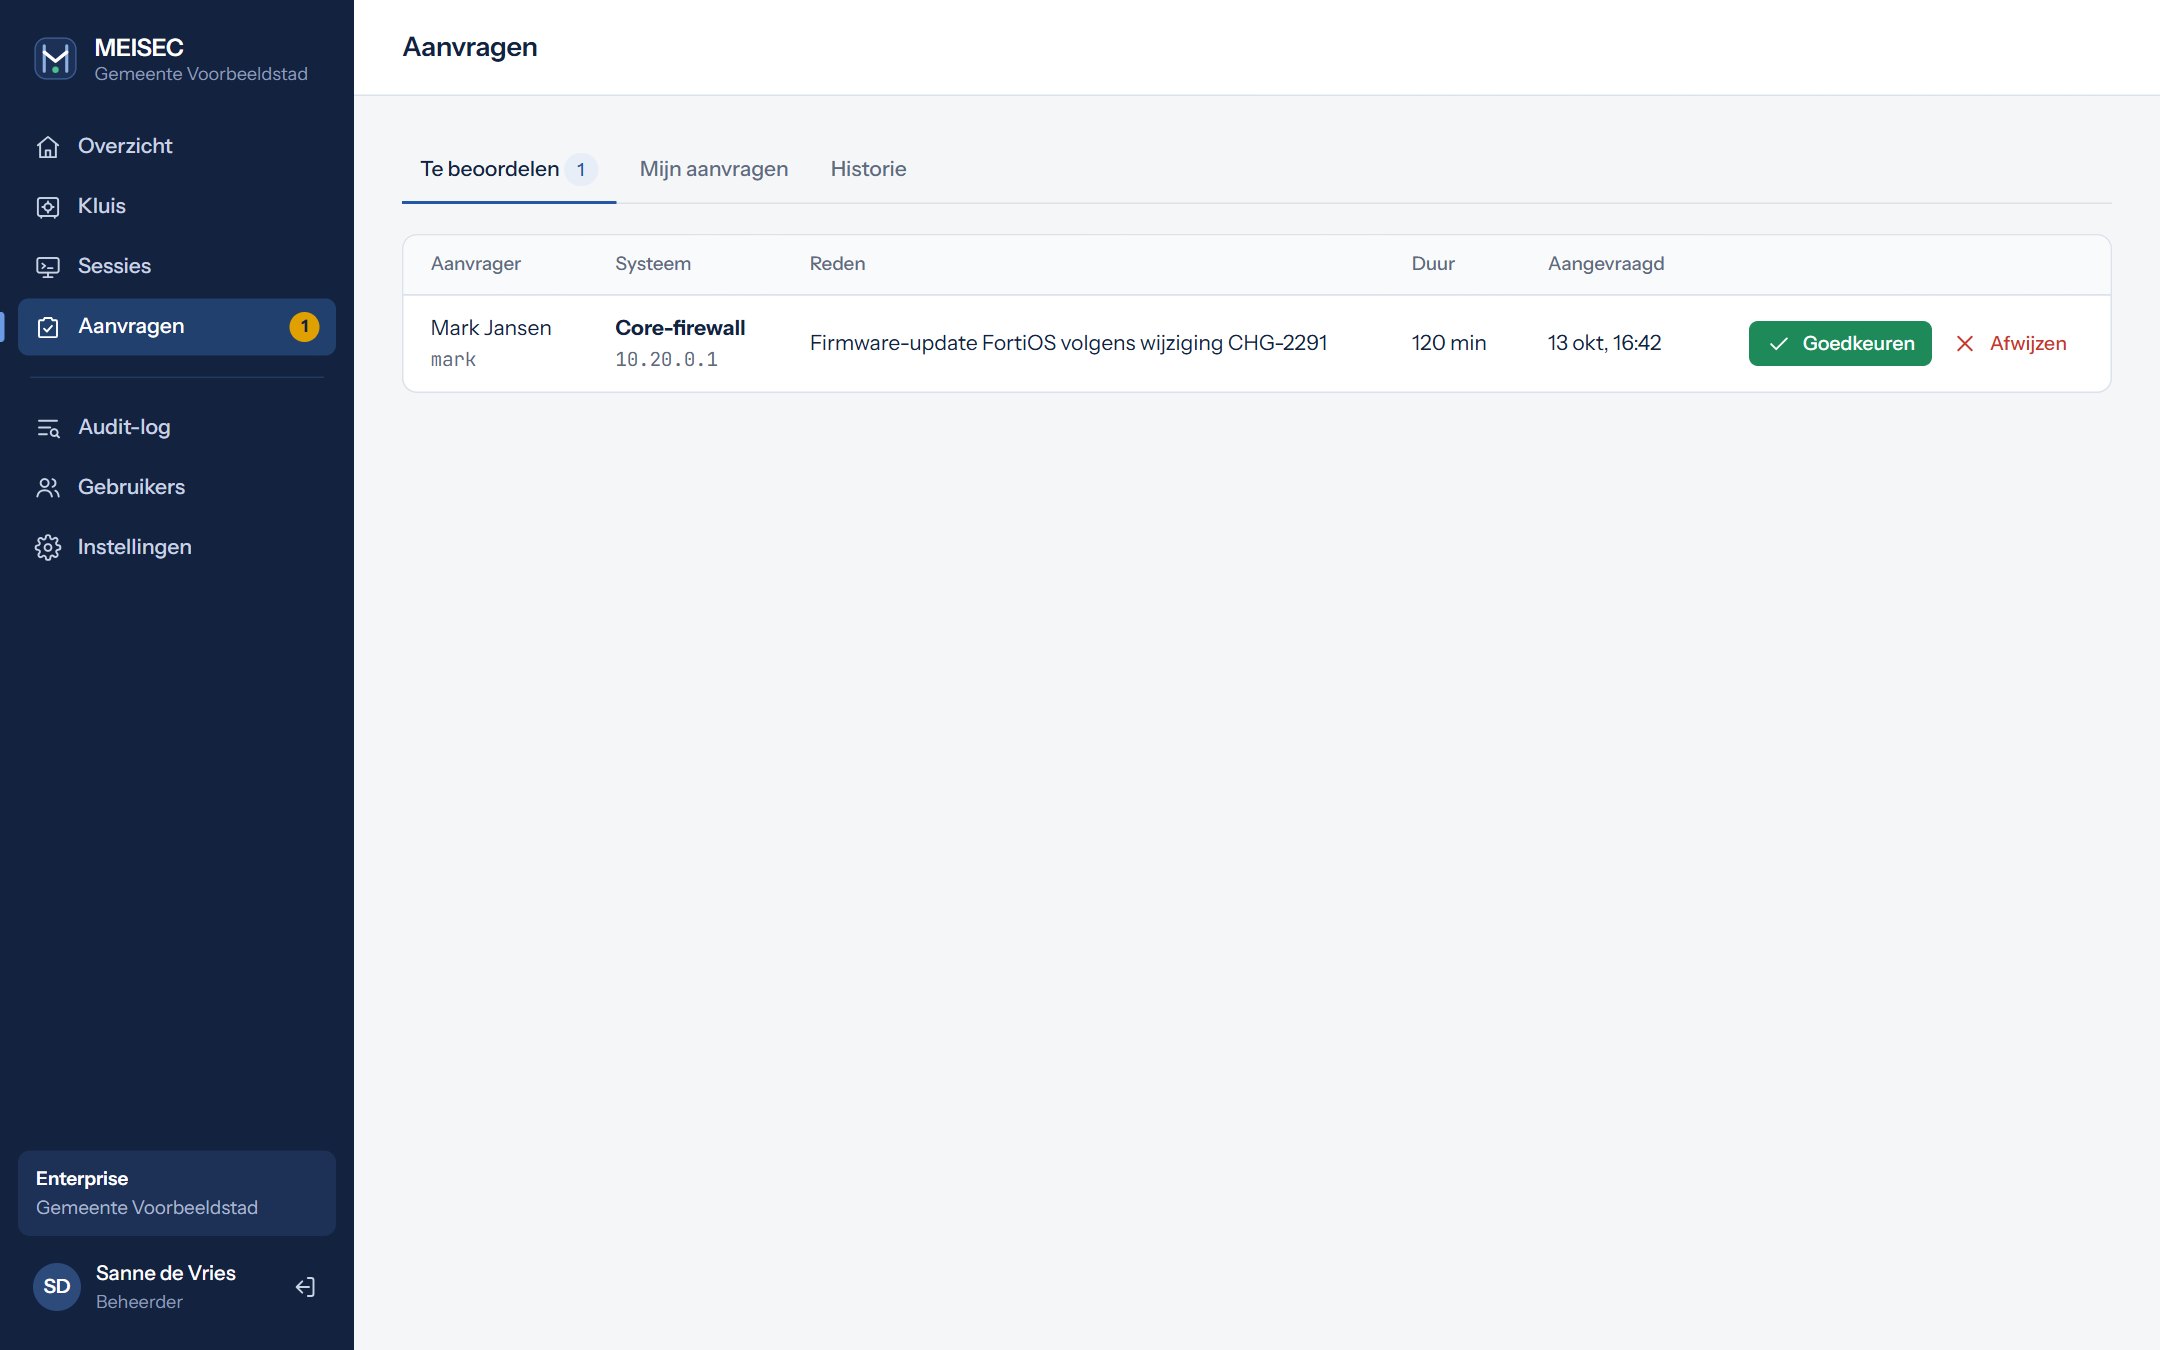
De beheerder of leverancier zoekt het systeem op en vraagt toegang aan, met een reden en een duur. Bijvoorbeeld: firmware-update volgens wijziging CHG-2291, 2 uur.
Een tweede persoon keurt goed of wijst af. Je eigen aanvraag goedkeuren kan niet: het vierogenprincipe is ingebouwd.
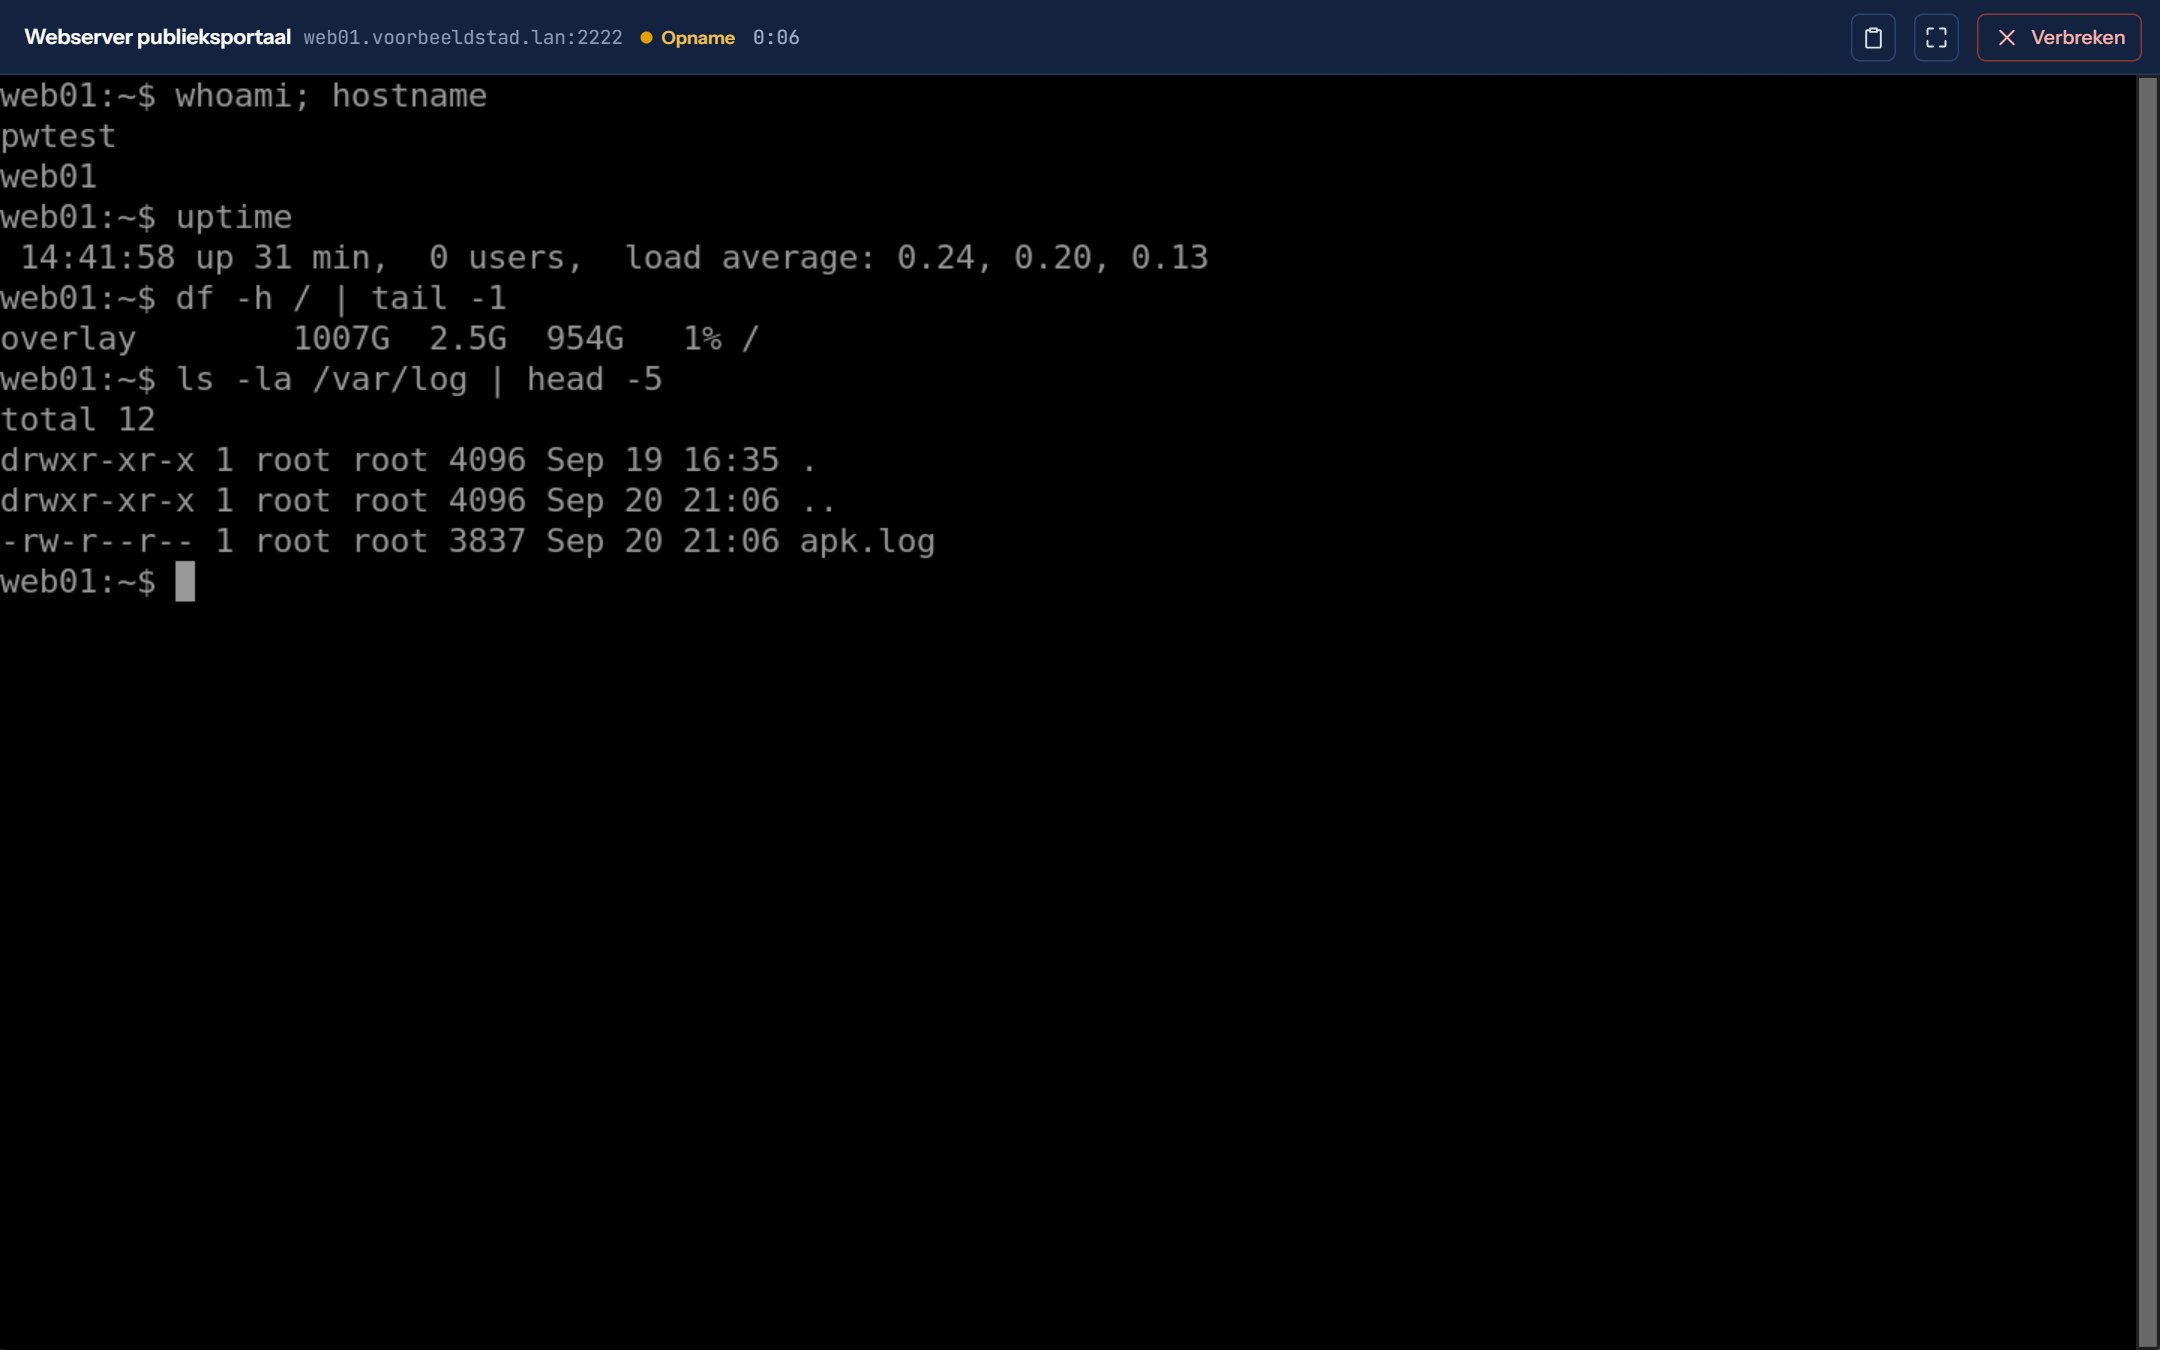
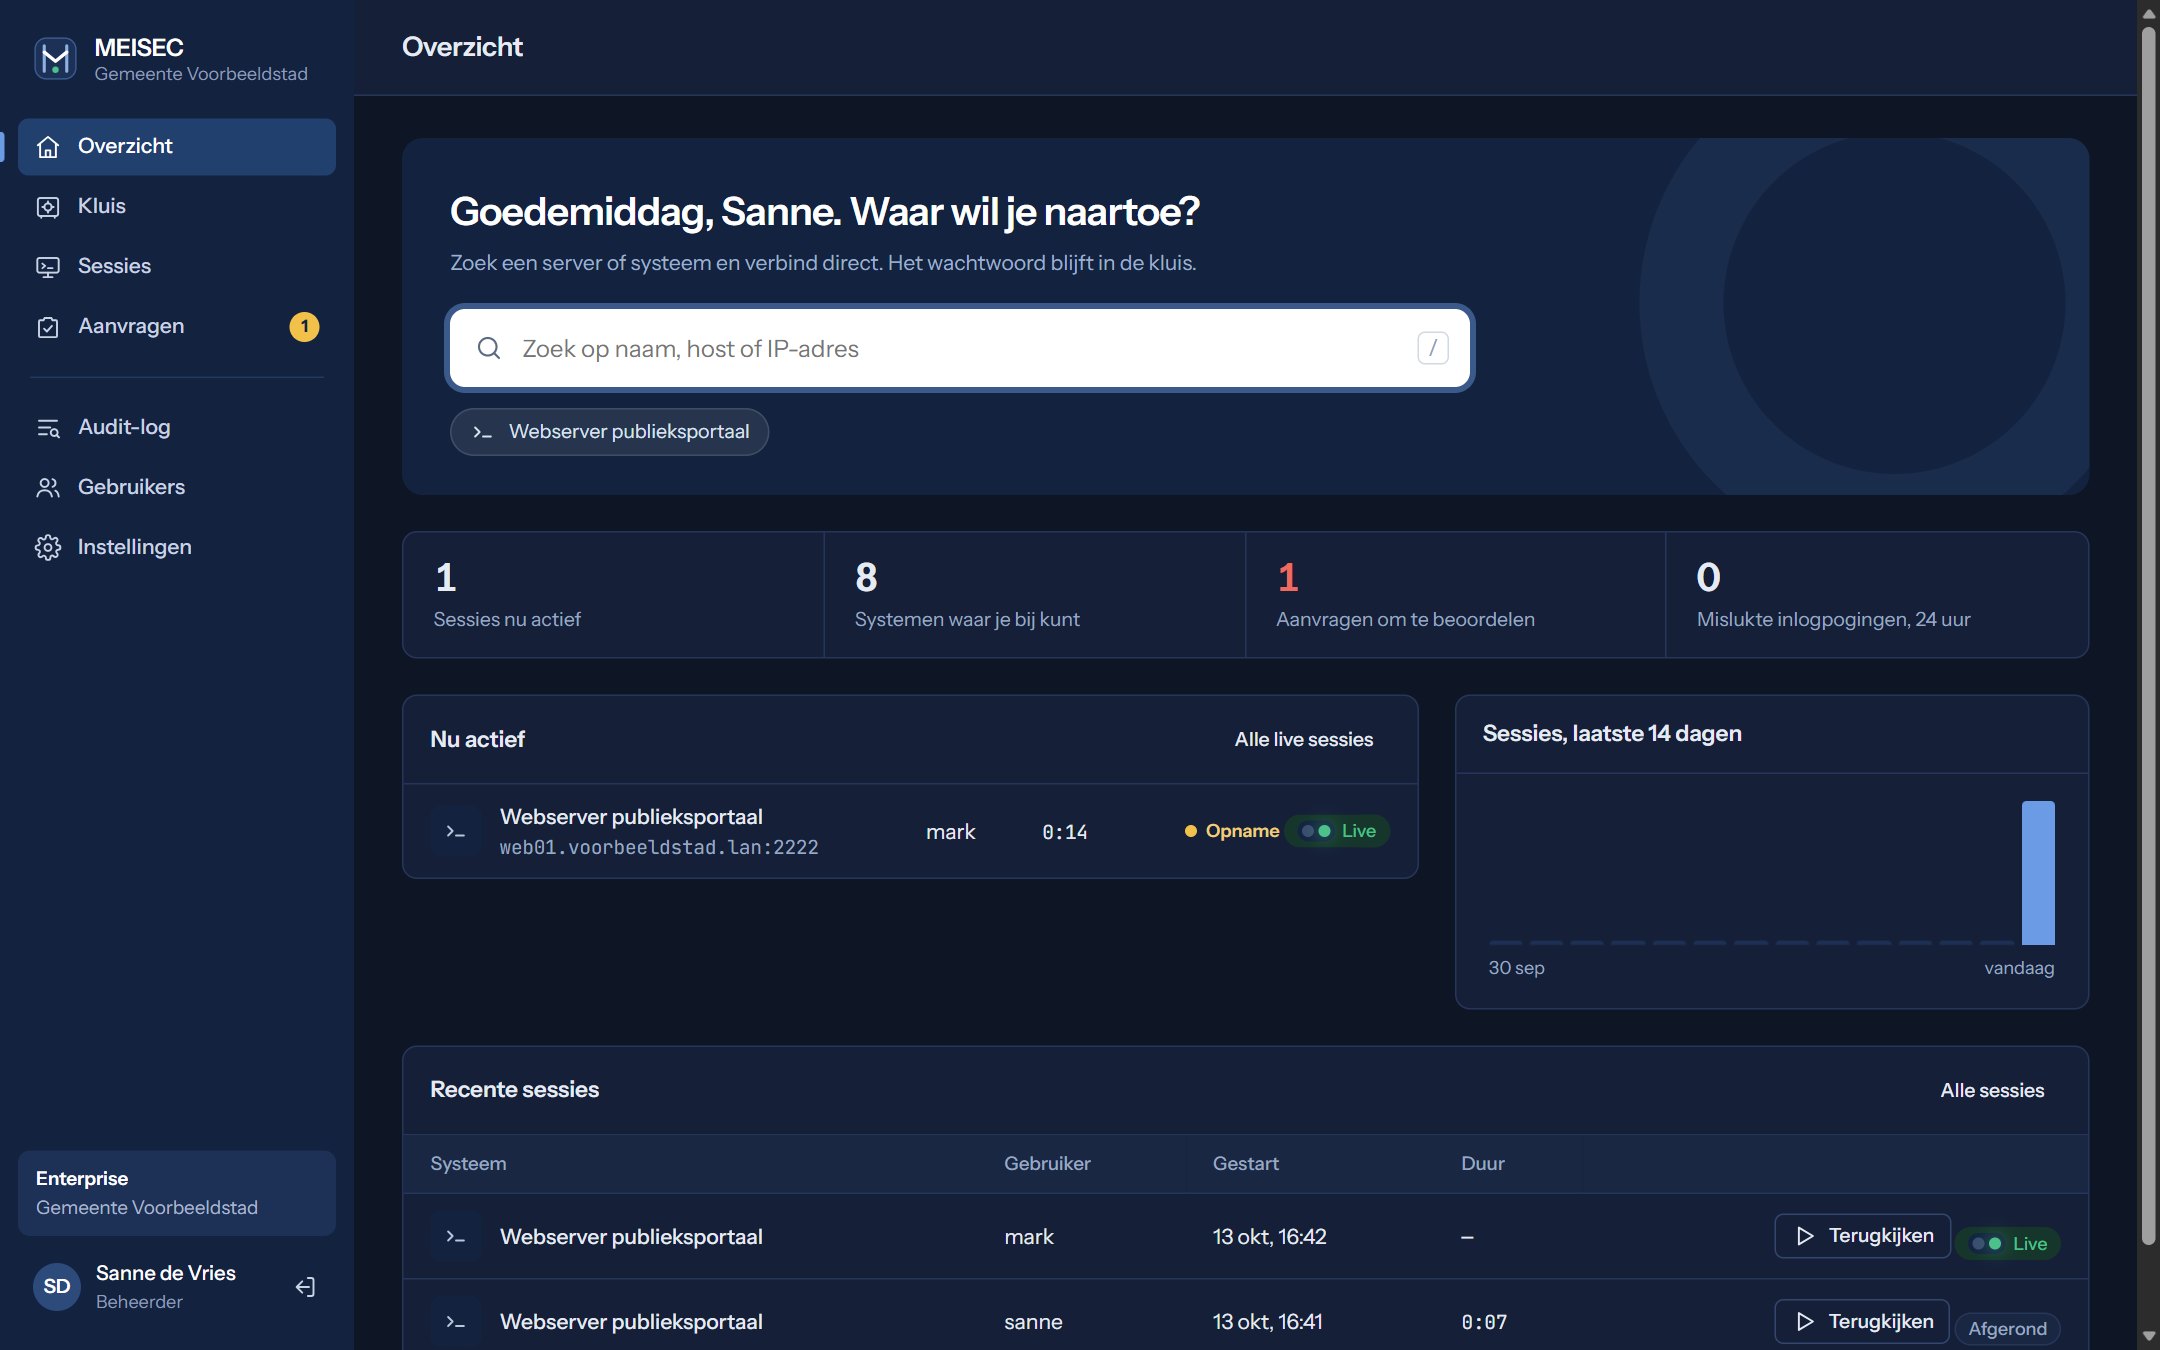
De sessie opent in de browser. Het wachtwoord gaat versleuteld van de kluis naar het systeem en is nooit zichtbaar. Alles wordt opgenomen; een beheerder kan live meekijken en zo nodig afbreken.
Functies
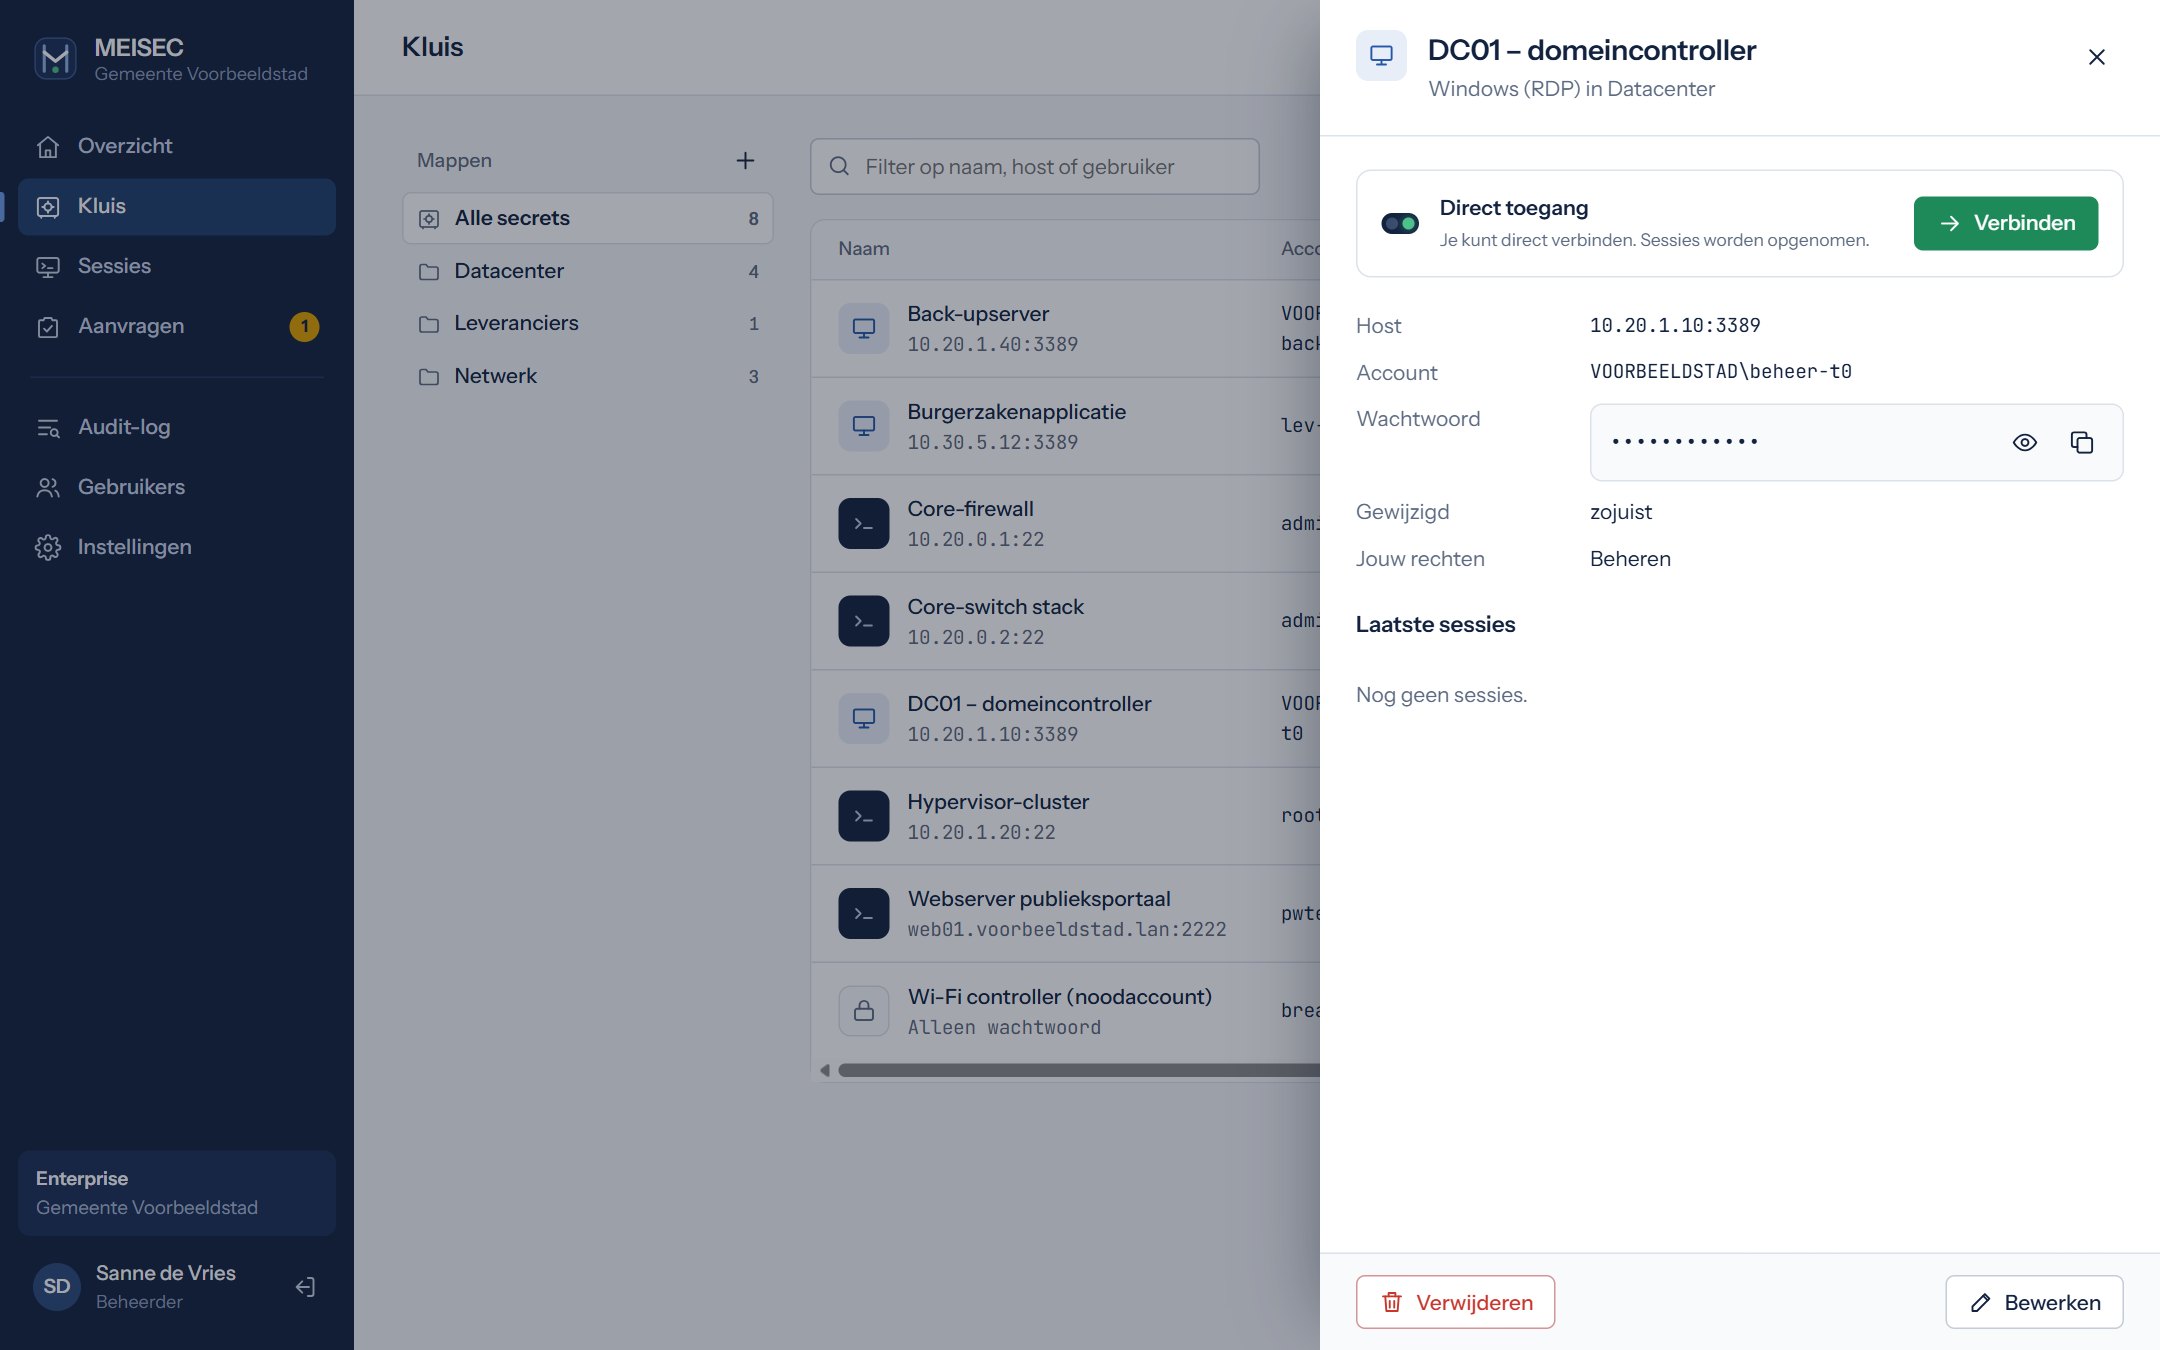
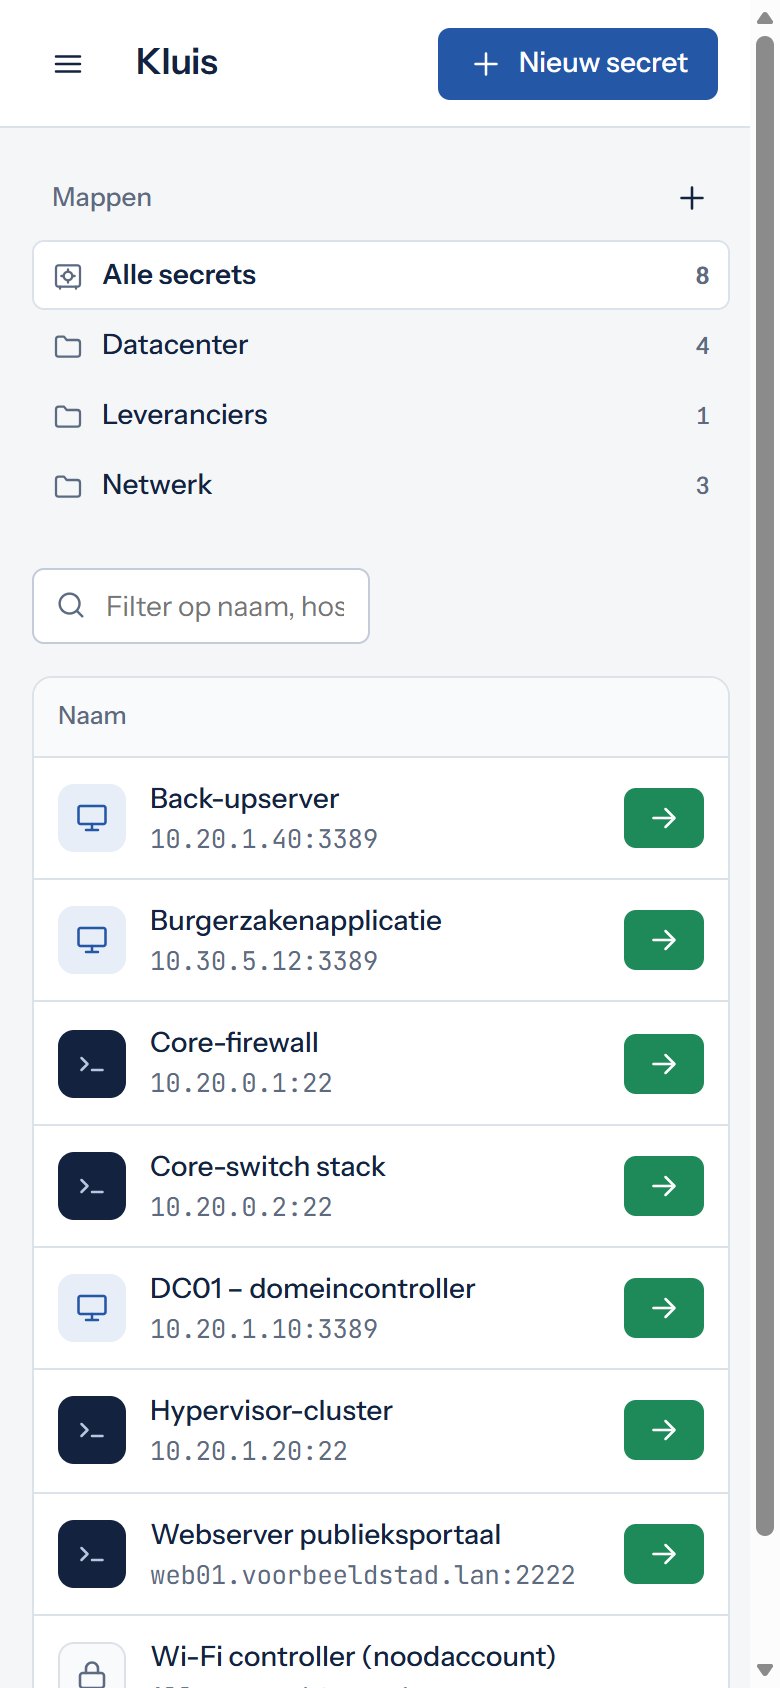
Wachtwoorden en SSH-sleutels met AES-256-GCM, per map rechten met overerving: verbinden, wachtwoord zien of beheren.
Geen client, geen VPN voor de beheerder. Wachtwoorden met é of € werken gewoon; kopiëren en plakken kun je per systeem blokkeren.
Elke sessie terug te kijken met schuifbalk en versnelde weergave. Toetsaanslagen worden standaard níet opgeslagen.
Tijdelijke toegang met reden en geldigheidsduur. Na afloop gaat de sluis vanzelf weer dicht.
Zie wat een leverancier op dit moment doet, alleen-lezen. Gaat het mis, dan breek je de sessie met één klik af.
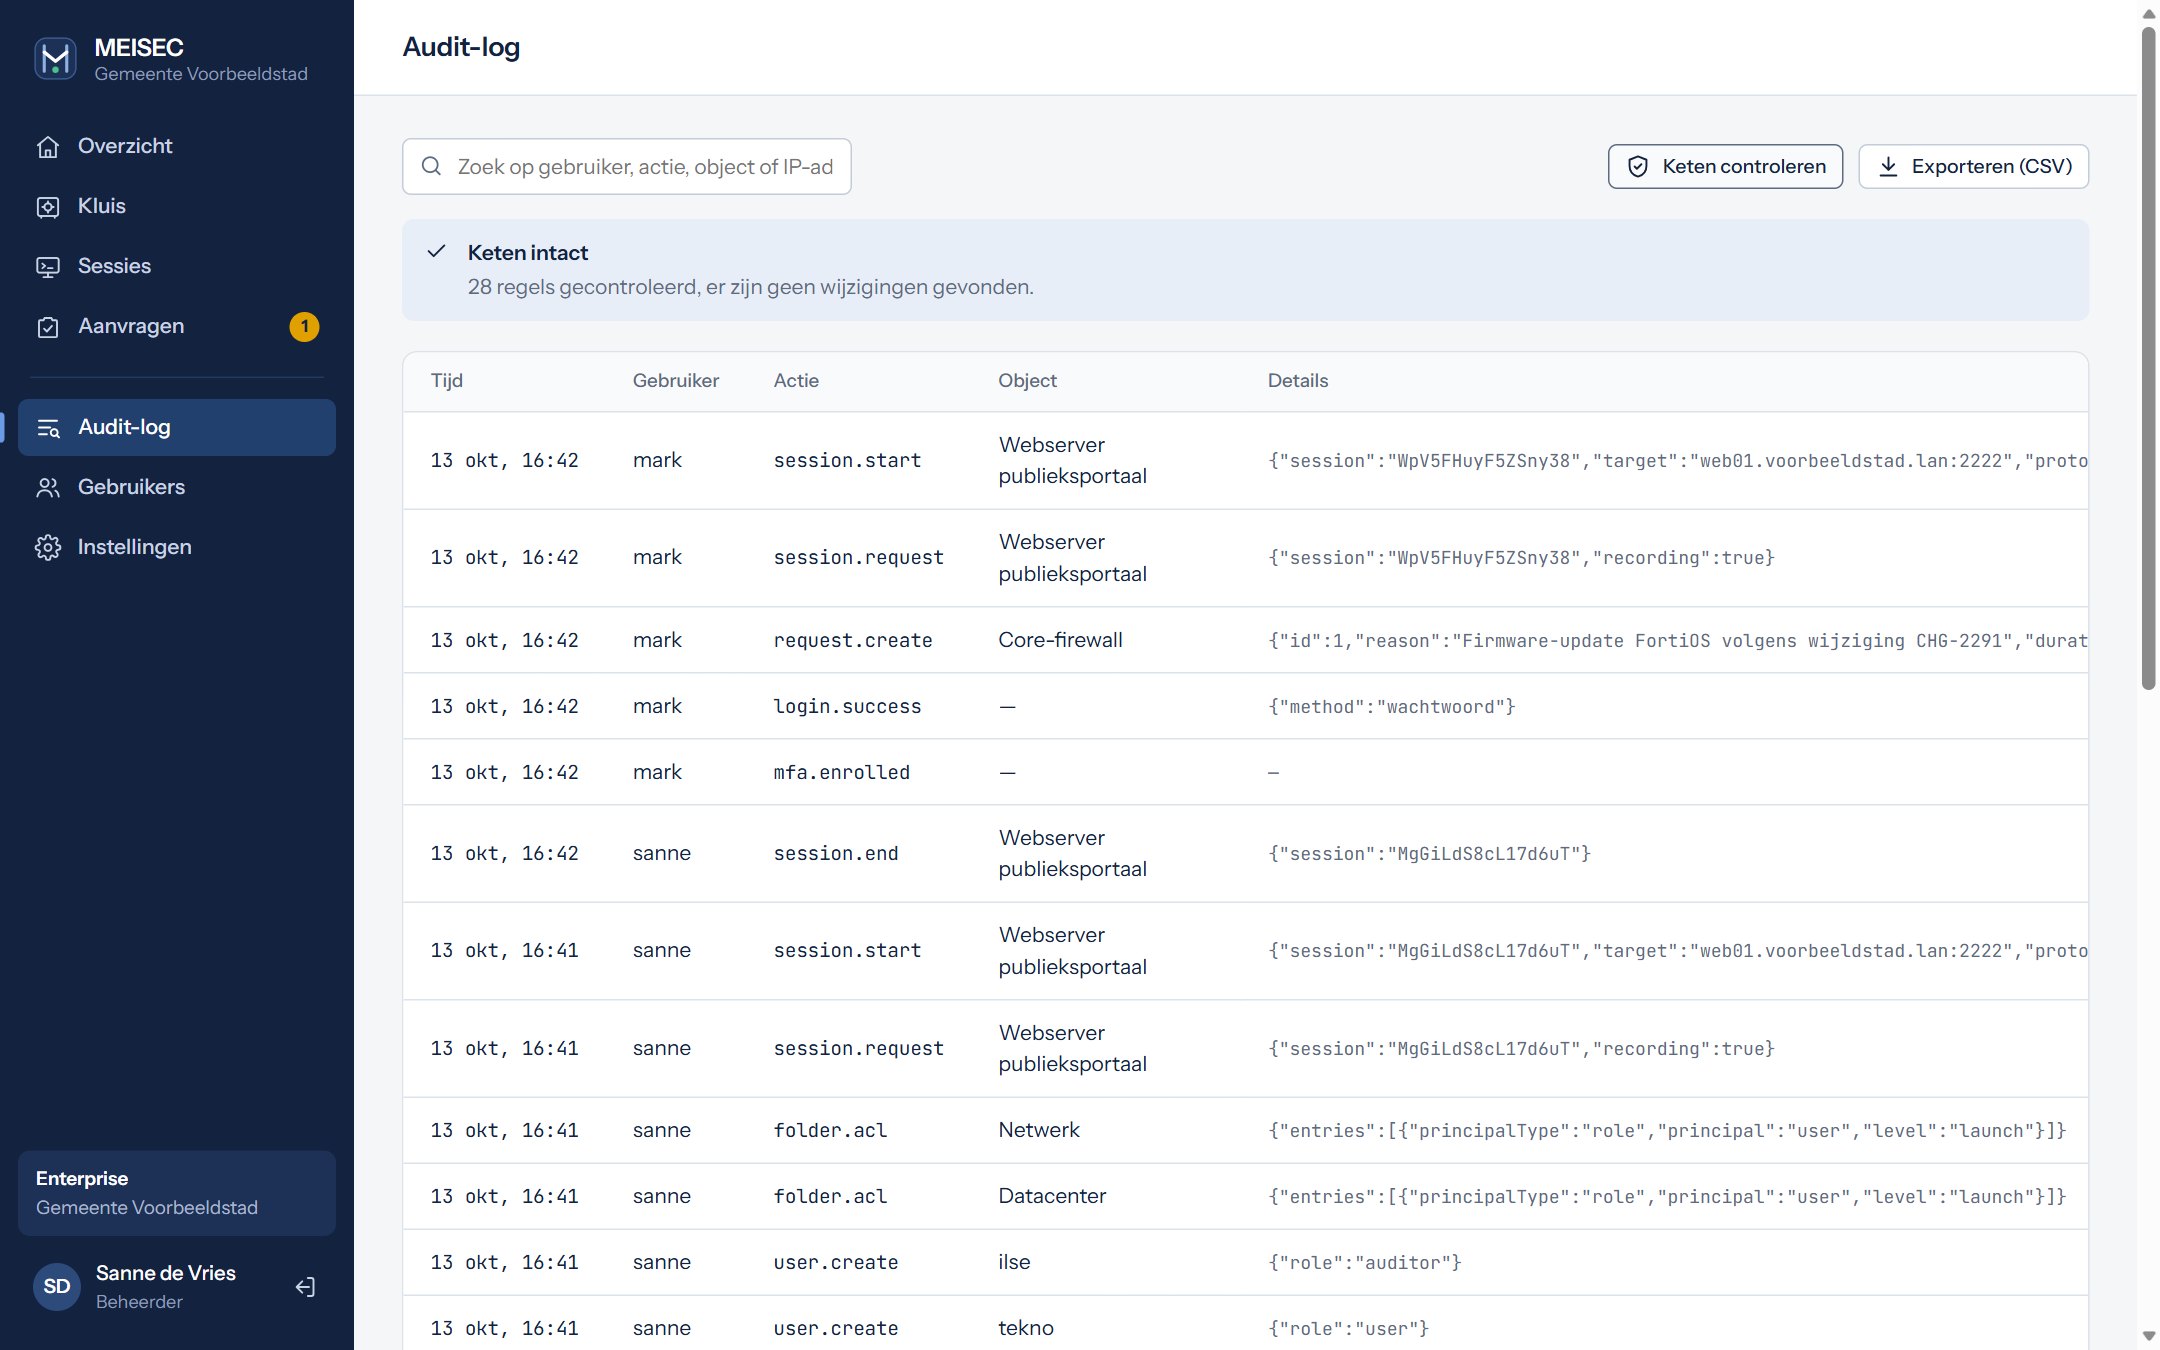
Elke regel is met de vorige verbonden in een HMAC-keten. Achteraf iets wijzigen of weghalen valt direct op.
Tweestapsverificatie is verplicht. Inloggen via Microsoft Entra ID of een andere OpenID Connect-provider kan ook.
Audit-regels gaan via syslog direct naar je SIEM of SOC, buiten bereik van de eigen beheerders.
Wet- en regelgeving
De Cyberbeveiligingswet (de Nederlandse invulling van NIS2) maakt bestuurders sinds 15 augustus 2026 verantwoordelijk voor aantoonbare beveiliging, ook bij leveranciers. Bij BIO2 en NEN 7510 vragen auditors specifiek naar speciale toegangsrechten, MFA en logging.
MEISEC maakt je organisatie niet in één klap “compliant”. Het levert de maatregelen rond beheerderstoegang, en het bewijs dat ze werken.
| Maatregel | Wat MEISEC doet |
|---|---|
| 5.15 Toegangsbeveiliging | Toegang per map: verbinden, wachtwoord zien of beheren |
| 5.17 Authenticatie-informatie | Wachtwoorden versleuteld, nooit zichtbaar bij verbinden |
| 5.18 Toegangsrechten | Rollen, tijdelijke toegang via goedkeuring |
| 5.19–5.22 Leveranciers | Leveranciers alleen via de sluis, met opname en meekijken |
| 8.2 Speciale toegangsrechten | De kern van het product |
| 8.3 Beperking toegang | Kopiëren en plakken per systeem blokkeren |
| 8.5 Veilige authenticatie | Verplichte MFA, blokkering na mislukte pogingen, SSO |
| 8.15 / 8.16 Logging en monitoring | Audit-log met hashketen, live sessies, SIEM |
| 5.28 Bewijsmateriaal | Opnames en een onweerlegbaar audit-log |
Voor wie
Verantwoording aan de raad en voor ENSIA, beheer door een SSC of externe partijen. Met een vaste jaarprijs die in een begroting past.
Leveranciers van medische systemen die op afstand beheren, onder NEN 7510. Kopiëren en plakken blokkeren, zodat patiëntgegevens de server niet verlaten.
Laat je klanten zien hoe toegang tot hun systemen geregeld is. Dat is precies het ketenrisico waar de Cyberbeveiligingswet om vraagt.
Installatie
Eén commando op een Linux-server (Ubuntu, Debian of RHEL) installeert alles: de app, de verbindingscomponent en een webserver met certificaat. Daarna richt je MEISEC in via de browser.
$ sudo ./install.sh
==> Controleren
✓ Besturingssysteem: Ubuntu 24.04 LTS
✓ Capaciteit: 2 vCPU, 4 GB, 46 GB vrij
✓ Poort 80 en 443 zijn vrij
==> Installeren in /opt/meisec
✓ Master key aangemaakt
==> Starten
✓ App is gezond
✓ Bereikbaar via https://meisec.gemeente.nl
✓ Dagelijkse back-up ingepland

MEISEC is geïnstalleerd.
Prijs
Geen telling per server of per account. Je betaalt voor de mensen die toegang hebben. Voor overheidsorganisaties is er een vaste jaarprijs, zodat je weet waar je aan toe bent.
Eerlijk over de stand
MEISEC is een nieuw product van een kleine Nederlandse leverancier. Daarom zijn we open over waar het staat.
On-premise installatie, kluis, RDP/SSH/VNC in de browser, opname, goedkeuring, meekijken, audit-log met hashketen, MFA, SSO en SIEM-koppeling.
Installatie met activatiecode en netwerkinstelling, versleutelde opnames met opslaglimiet en opslag op een netwerkschijf, sterker sleutelbeheer, automatische wachtwoordrotatie, en een versie als dienst vanuit een Nederlands datacenter.
Een onafhankelijke pentest vóór de eerste productieklant, broncode-escrow voor overheidsklanten en een exitregeling: je gegevens zijn altijd van jou.
Niet bij verbinden. Het wachtwoord gaat versleuteld van de kluis naar de verbindingscomponent en komt nooit in de browser. Alleen wie daarvoor het recht “wachtwoord zien” heeft, kan het tonen, en dat komt in het audit-log, eventueel met een verplichte reden.
Na de einddatum loopt 14 dagen respijt. Daarna kunnen er geen nieuwe sessies starten, maar beheerders houden altijd toegang tot hun wachtwoorden. Een beveiligingsproduct mag je nooit buitensluiten van je eigen kluis.
Op je eigen server, in je eigen netwerk. De sleutel waarmee alles versleuteld is, staat los van de database; bewaar die offline. Zonder die sleutel is ook een gestolen back-up waardeloos.
Ja, daar is het voor gemaakt. Een leverancier krijgt een eigen account met MFA en ziet alleen de systemen waarvoor jij toestemming geeft, vaak pas na goedkeuring. Jij kunt live meekijken en alles achteraf terugkijken.
MEISEC gebruikt de verbindingscomponent van Apache Guacamole (open source) en bouwt daaromheen de kluis, goedkeuring, opname, het audit-log en het beheer die organisaties nodig hebben.
Vraag een proefversie van 30 dagen aan, met alle functies. Of plan een kennismaking van een half uur: we laten MEISEC zien op een systeem van jouw keuze.
Mail info@meisec.eu